Vous savez qu'il faudrait « faire quelque chose » pour la cybersécurité de votre entreprise, mais vous ne savez pas par où commencer, ni ce que cela implique. La bonne première étape, c'est un diagnostic : un technicien vient chez vous, regarde comment vous travaillez, et vous laisse un plan clair, classé par priorité. Voici comment cela se passe concrètement avec MDM Informatique, à Mont-de-Marsan, et comment vous y préparer.
- Un diagnostic de cybersécurité sert à trier : savoir ce qui est vraiment urgent pour votre entreprise, et ce qui peut attendre.
- Avec MDM, il se déroule en 4 étapes : entretien, visite sur site, analyse, plan d'action priorisé.
- On passe en revue six points : sauvegardes, accès, mises à jour, postes et pare-feu, réseau, réflexes des équipes.
- Vous recevez une synthèse lisible par le dirigeant, un rapport technique et un plan d'action, sous accord de confidentialité. Et notre équipe peut ensuite le mettre en œuvre.
Pourquoi commencer par un diagnostic
La cybersécurité donne vite le vertige : pare-feu, antivirus, sauvegardes, mots de passe, formation, assurance… Tout semble urgent, et on finit par ne rien faire, ou par acheter un outil qui ne règle pas le vrai problème. Le diagnostic sert justement à trier, pour trois raisons :
- Savoir par où commencer. Quelques priorités claires, adaptées à votre taille et à votre activité, plutôt qu'une liste de cinquante points.
- Répondre à vos clients. Les questionnaires de sécurité se multiplient, notamment avec NIS 2 et la loi Résilience, qui obligent les grandes structures à vérifier la sécurité de leurs fournisseurs.
- Éviter le pire. Repérer la faille avant qu'elle ne bloque l'entreprise. Pour vous en faire une idée, lisez les erreurs de cybersécurité qui coûtent cher.
Auto-diagnostic, audit, mise en œuvre
Ces mots sont souvent confondus. Ce sont trois niveaux qui se complètent, et que notre équipe peut prendre en charge du début à la fin.
Le déroulé, étape par étape
Voici comment se déroule notre audit de cybersécurité :
- L'entretienAvec le dirigeant et les équipes, informatiques et métier : comment vous travaillez, quels outils sont indispensables, ce qui vous inquiète.
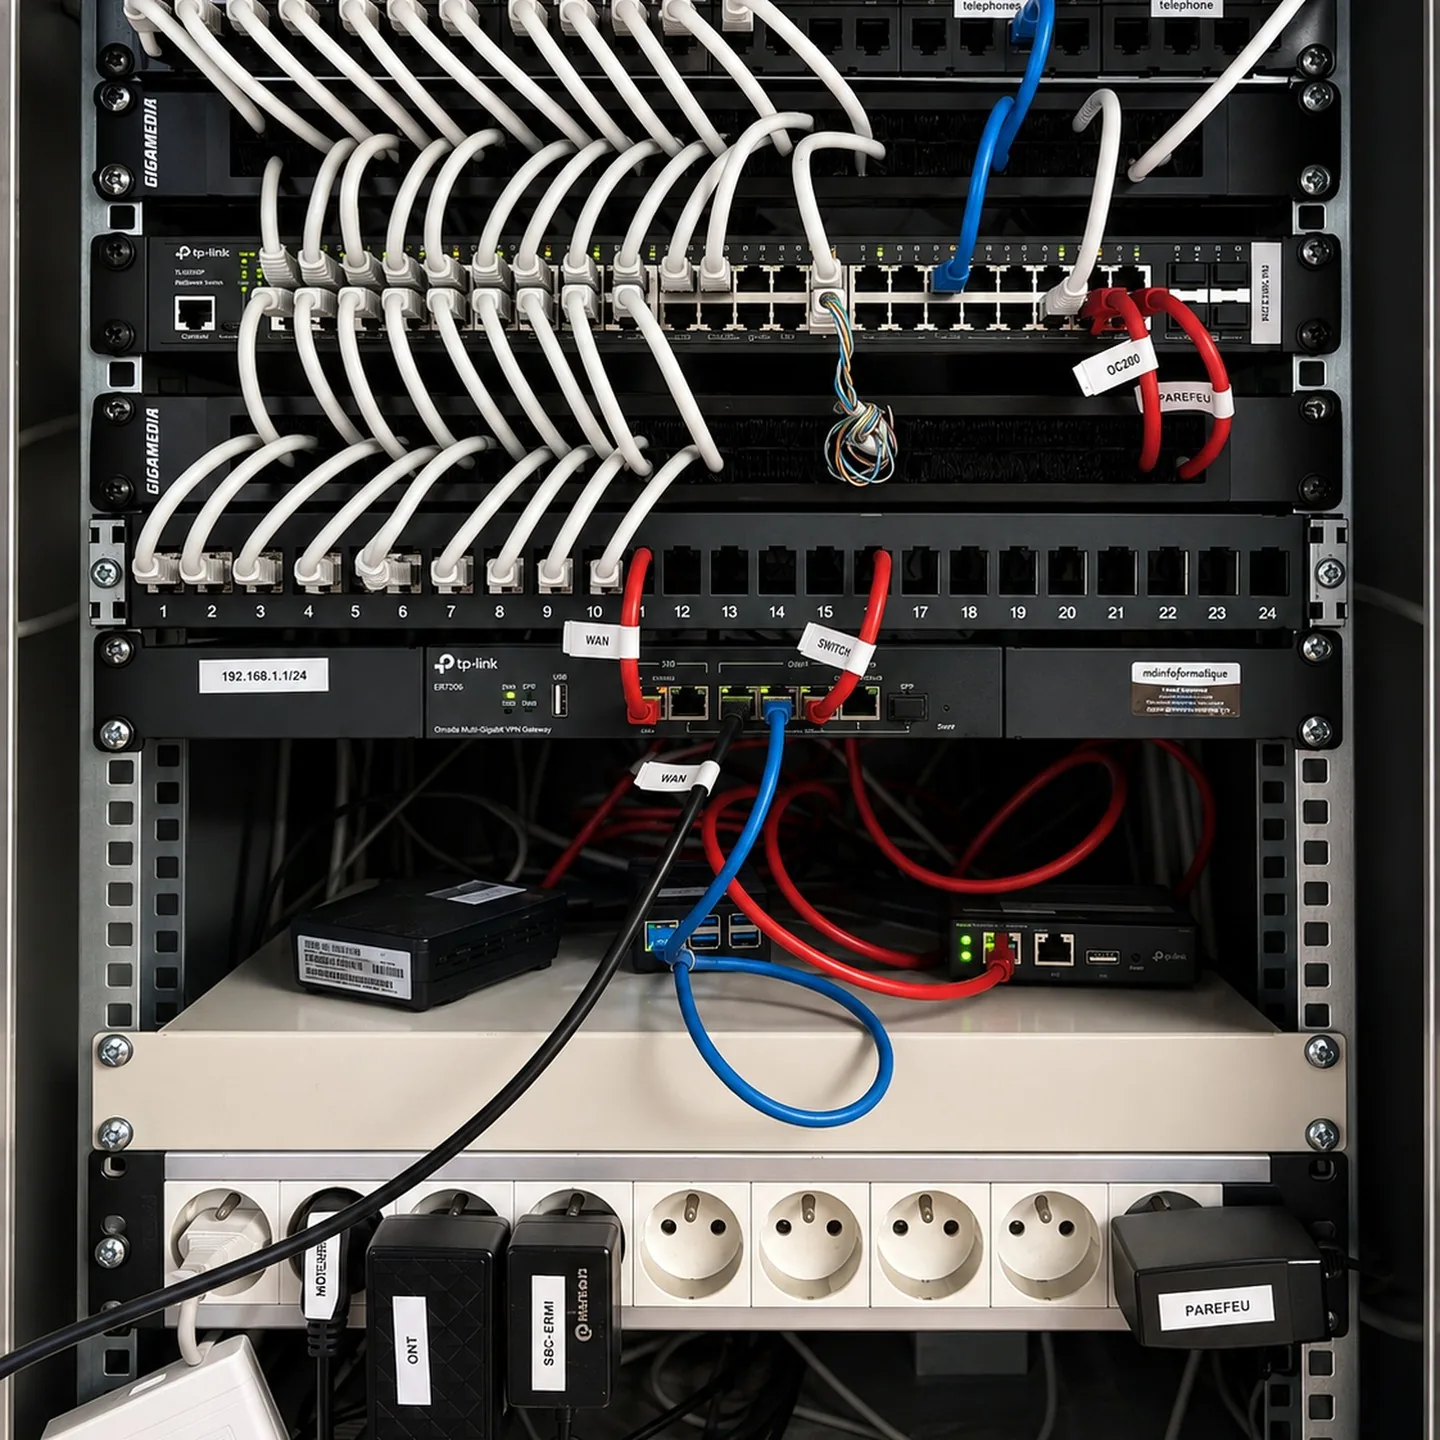
- La visite sur siteLe technicien passe dans vos locaux : postes, serveurs, réseau, baie de brassage, sauvegardes. C'est souvent là qu'on découvre ce qu'aucun questionnaire ne révèle.
- L'analyseOn examine la configuration des équipements et vos façons de faire : qui a accès à quoi, ce qui est à jour, ce qui est sauvegardé.
- Le plan d'actionLes priorités sont classées selon l'effort et l'impact : on sait ce qu'il faut faire d'abord, et pourquoi.
Les six points passés en revue
Préparer le rendez-vous
Un diagnostic est d'autant plus utile que les bonnes personnes et les bonnes informations sont là. Avant notre venue, rassemblez si possible :
- La liste de vos ordinateurs, serveurs et téléphones
- Qui a les accès administrateur, et à quoi
- Comment et où sont faites vos sauvegardes
- La liste de vos prestataires et logiciels métier
- Vos contrats internet et téléphonie
- Les incidents passés, même petits
Pas de panique si vous n'avez pas tout : c'est justement notre rôle de vous aider à reconstituer le puzzle.
Ce que vous recevez
Tous nos audits sont couverts par un accord de confidentialité formalisé en amont. Aucune donnée ne sort de votre environnement sans votre accord.
Après le diagnostic
Le risque, c'est de ranger le rapport dans un tiroir. Notre équipe peut mettre en œuvre le plan avec vous, à votre rythme et selon vos priorités : double authentification, sauvegardes, protection des postes, formation, puis supervision 24/7 pour garder le niveau dans la durée.
Notre équipe est basée à Mont-de-Marsan et se déplace dans tout le département : à Mont-de-Marsan, Dax, Saint-Sever, Tartas, Aire-sur-l'Adour et partout dans les Landes. Le diagnostic se fait chez vous, avec un interlocuteur que vous retrouverez ensuite.
Si l'attaque a déjà eu lieu
- Isolez les machines touchées du réseau : débranchez le câble ou coupez le wifi, sans les éteindre.
- Ne payez pas de rançon et n'effacez rien : les traces servent à comprendre et à réparer.
- Appelez-nous immédiatement au 05 58 44 36 84 : on intervient pour contenir l'attaque et restaurer vos données.
- Si votre entreprise est concernée par NIS 2, l'alerte à l'ANSSI doit partir dans les 24 heures : nous la préparons avec vous.
Questions fréquentes
Avec notre audit, comptez une vision claire en 7 jours : l'entretien et la visite sur site, puis l'analyse et la remise du plan d'action.
Non. Le technicien travaille avec vous pendant vos heures habituelles, en échangeant avec les personnes concernées au moment qui les arrange.
Oui, et c'est même utile : il connaît votre installation et pourra répondre aux questions techniques. Le rapport technique lui est destiné autant qu'à vous.
Oui. Tous nos audits sont couverts par un accord de confidentialité formalisé en amont, et aucune donnée ne sort de votre environnement sans votre accord.
Une synthèse lisible par le dirigeant, un rapport technique détaillé et des mesures classées selon l'effort et l'impact, avec nos recommandations pour la suite.
Oui. Notre équipe est basée à Mont-de-Marsan et intervient dans tout le département, notamment à Dax, Saint-Sever, Tartas et Aire-sur-l'Adour.